کیا واٹس ایپ اکاؤنٹ ہیکرز کے لیے آپ کے کمپیوٹر تک رسائی کا راستہ بن سکتا ہے؟
کیا واٹس ایپ اکاؤنٹ ہیکرز کے لیے آپ کے کمپیوٹر تک رسائی کا راستہ بن سکتا ہے؟
منگل 27 اکتوبر 2026 11:57
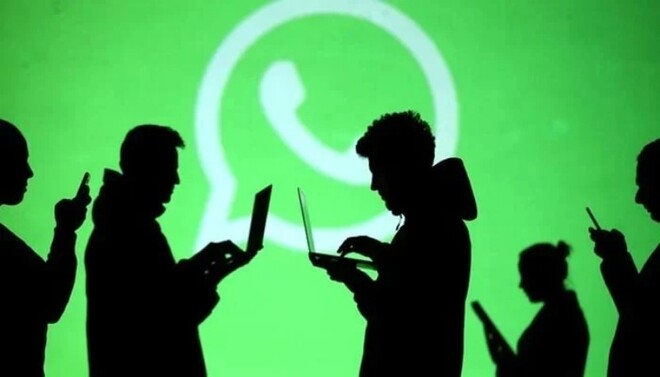
حملہ آور سرکاری افسران اور محکموں کی نقالی کرکے نقصان دہ فائلوں کے ذریعے ونڈوز کمپیوٹرز اور حساس معلومات کو نشانہ بنا سکتے ہیں۔(فوٹو:رائٹرز)
پاکستان کی نیشنل سائبر ایمرجنسی رسپانس ٹیم (این سی ای آر ٹی) نے واٹس ایپ ویب، واٹس ایپ ڈیسک ٹاپ اور ای میل کے ذریعے ٹارگٹڈ فشنگ اور میلویئر حملوں کے خطرے کے پیش نظر ہائی الرٹ جاری کیا ہے۔
ادارے نے خبردار کیا ہے کہ نقصان دہ فائلیں ونڈوز کمپیوٹرز کو متاثر کرکے پاس ورڈز اور حساس معلومات چرانے کے علاوہ سسٹم تک رسائی حاصل کرنے کا ذریعہ بن سکتی ہیں۔
سائبر سکیورٹی سے متعلق ایڈوائزری کے مطابق حملہ آور سرکاری افسران اور محکموں کی نقالی کرکے بظاہر سرکاری دستاویزات جیسی نقصان دہ فائلیں بھیج رہے ہیں۔
ادارے کے مطابق ان فائلوں کو کھولنے سے ونڈوز کمپیوٹرز متاثر ہو سکتے ہیں، جس کے بعد حملہ آور دور بیٹھ کر سسٹم تک رسائی حاصل کرنے، اسے کنٹرول کرنے، پاس ورڈز چرانے اور حساس معلومات نکالنے کی کوشش کر سکتے ہیں۔
ایڈوائزری میں یہ بھی خبردار کیا گیا ہے کہ ہیکرز واٹس ایپ ویب کے فعال سیشنز ہیک کر کے صارفین کی شناخت کا غلط استعمال کر سکتے ہیں، جس سے ان کے رابطوں کو جعلی پیغامات بھیجے جانے اور مزید افراد کو نشانہ بنانے کا خطرہ بڑھ جاتا ہے۔
مشکوک پیغامات اور فائلوں سے ہوشیار رہنے کی ہدایت
سائبر سکیورٹی ادارے کے مطابق شناسا نمبرز سے موصول ہونے والے غیر متوقع پیغامات یا فائلیں بھی ٹارگٹڈ سائبر حملوں کی ممکنہ علامت ہو سکتی ہیں۔ اسی طرح واٹس ایپ کے ’لنکڈ ڈیوائسز‘ سیکشن میں کسی نامعلوم ڈیوائس کا ظاہر ہونا اکاؤنٹ تک غیر مجاز رسائی کی نشاندہی کر سکتا ہے۔
ادارے نے حساس معلومات سے متعلق امور انجام دینے والے سرکاری حکام کو ونڈوز کمپیوٹرز پر واٹس ایپ ویب اور ڈیسک ٹاپ استعمال نہ کرنے کا مشورہ دیا ہے۔
صارفین کو ہدایت کی گئی ہے کہ واٹس ایپ ویب کے کسی مشکوک سیشن کو فوری طور پر ختم کریں اور غیر متوقع پیغامات میں موجود لنکس یا فائلیں کھولنے سے پہلے بھیجنے والے کی شناخت کی آزادانہ طور پر تصدیق کریں۔
ایڈوائزری کے مطابق اگر کسی کمپیوٹر کے متاثر ہونے کا شبہ ہو تو اسے فوری طور پر انٹرنیٹ اور دیگر نیٹ ورکس سے منقطع کر دینا چاہیے۔(فوٹو:گیٹی امیجز)
ایڈوائزری میں صارفین کو خبردار کیا گیا ہے کہ وہ اپنے پاس ورڈز، ون ٹائم پاس ورڈز (او ٹی پیز) یا تصدیقی کوڈز کسی کے ساتھ شیئر نہ کریں۔ اس کے علاوہ سرکاری ونڈوز کمپیوٹرز پر واٹس ایپ کے ذریعے موصول ہونے والی فائلیں منتقل کرنے سے بھی گریز کرنے کی سفارش کی گئی ہے۔
سائبر حملوں سے بچاؤ کے لیے کیا کریں؟
نیشنل سائبر ایمرجنسی رسپانس ٹیم نے صارفین کو ونڈوز آپریٹنگ سسٹم، انٹرنیٹ براؤزرز اور دیگر سافٹ ویئر اپ ڈیٹ رکھنے کی ہدایت کی ہے۔ اس کے ساتھ اہم اکاؤنٹس پر دو مرحلوں میں تصدیق (ٹو فیکٹر آتھنٹیکیشن) اور واٹس ایپ کا ’ٹو سٹیپ ویریفکیشن‘ فیچر فعال کرنے کی سفارش بھی کی گئی ہے۔
ایڈوائزری کے مطابق اگر کسی کمپیوٹر کے متاثر ہونے کا شبہ ہو تو اسے فوری طور پر انٹرنیٹ اور دیگر نیٹ ورکس سے منقطع کر دینا چاہیے۔ اس کے ساتھ متعلقہ پیغامات اور سسٹم لاگز کو بطور ثبوت محفوظ رکھنا اور مشکوک فائلوں کو دوبارہ کھولنے سے گریز کرنا چاہیے۔
سائبر سکیورٹی ادارے نے ان احتیاطی تدابیر پر عمل کرنے پر زور دیا ہے تاکہ حساس معلومات کو محفوظ رکھا جا سکے اور ممکنہ سائبر حملوں کے اثرات کو محدود کیا جا سکے۔
 دھمکیاں ملنے کے بعد سلمان خان کے گھر کی سیکورٹی سختNode ID: 884074